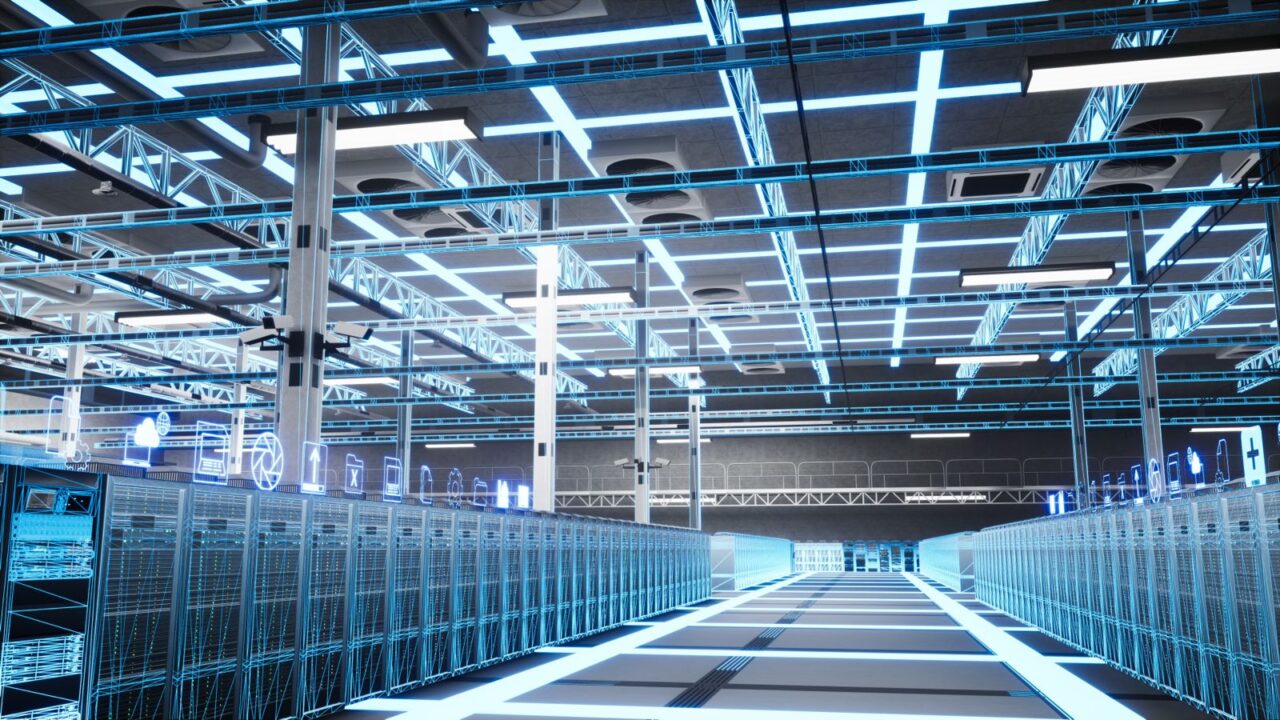
Modern savunma kabiliyetinin gücü, sahadaki platformlar kadar onları besleyen dijital altyapıya da bağlıdır. İnsansız hava araçlarından komuta-kontrol sistemlerine, radar ağlarından elektronik harp çözümlerine kadar her sistem sürekli veri üretir, işler ve paylaşır. Bu verinin güvenli biçimde saklanması, gecikmesiz işlenmesi ve her koşulda erişilebilir kalması ise doğrudan veri merkezlerinin sorumluluğundadır.
Savunma sanayiinde veri merkezi, sıradan bir BT altyapısı değil; milli güvenliğin dijital omurgasıdır. Mühendislik tasarım verileri, test ve simülasyon sonuçları, kriptografik anahtarlar, tedarik zinciri bilgileri ve operasyonel istihbarat aynı çatı altında korunur. Bu nedenle savunma veri merkezleri; güvenlik, kesintisizlik ve yüksek performans olmak üzere üç temel ilke üzerine inşa edilir.
Bu makalede, savunma sanayiine yönelik veri merkezlerinin tasarımında öne çıkan teknik gereksinimleri, mimari yaklaşımları ve geleceğe dönük eğilimleri ele alıyoruz.
Savunma Veri Merkezlerini Farklı Kılan Gereksinimler
Ticari bir veri merkezinde öncelik genellikle maliyet verimliliği ve ölçeklenebilirliktir. Savunma projelerinde ise denklem değişir: veri kaybı veya sızıntısının bedeli finansal değil, stratejiktir. Bu fark, tasarımın her katmanına yansır.
- Gizlilik dereceli veri yönetimi: Hizmete özel, gizli ve çok gizli gibi farklı sınıflardaki veriler fiziksel ve mantıksal olarak birbirinden ayrılmalıdır.
- Hava boşluklu (air-gapped) ağlar: Kritik sistemler, internetle hiçbir fiziksel bağlantısı olmayan kapalı ağlarda çalıştırılır.
- Uzun ömürlü proje döngüleri: Bir silah sistemi projesinin verileri onlarca yıl boyunca erişilebilir ve bütünlüğü korunmuş halde saklanmalıdır.
- Yüksek hesaplama yoğunluğu: Aerodinamik analiz, radar sinyal işleme ve yapay zeka model eğitimi, standart iş yüklerinin çok üzerinde işlemci ve GPU gücü gerektirir.
- Sıkı denetim ve izlenebilirlik: Her erişim, her değişiklik ve her veri hareketi kayıt altına alınmalı, denetlenebilir olmalıdır.
Güvenlik: Katmanlı Savunma Yaklaşımı
Savunma veri merkezlerinde güvenlik tek bir çözümle değil, birbirini tamamlayan katmanlarla sağlanır. Bir katman aşılsa bile diğerleri saldırganı durdurmalıdır.
Fiziksel güvenlik
Tesis güvenliği çevre duvarı ve araç bariyerleriyle başlar. Yetkili personel girişleri; kart, biyometrik doğrulama ve PIN kombinasyonuyla çok faktörlü olarak kontrol edilir. Turnikeler, kilitli kabinler ve kesintisiz kamera kaydı, sunucuya fiziksel erişimi en az kişiyle sınırlar. Kritik tesislerde elektromanyetik darbeye (EMP) ve patlamaya karşı güçlendirilmiş yapılar da tercih edilir.
TEMPEST ve elektromanyetik koruma
Elektronik cihazlar çalışırken istemsiz elektromanyetik yayılım yapar ve bu sinyaller uzaktan yakalanıp çözümlenebilir. TEMPEST standartlarına uygun ekipman, ekranlı odalar (Faraday kafesi) ve filtrelenmiş enerji/veri hatları bu sızıntı riskini ortadan kaldırır.
Siber güvenlik
Ağ segmentasyonu, savunma veri merkezlerinin temel taşıdır. Farklı gizlilik seviyelerindeki ağlar arasında veri aktarımı gerektiğinde, tek yönlü veri akışı sağlayan veri diyotları kullanılır. Bunun yanında:
- Sıfır güven (Zero Trust) mimarisi: Hiçbir kullanıcı veya cihaz varsayılan olarak güvenilir kabul edilmez; her erişim talebi yeniden doğrulanır.
- Uçtan uca şifreleme: Veriler hem depolamada hem iletimde, tercihen milli kripto algoritmaları ve donanım güvenlik modülleri (HSM) ile şifrelenir.
- Ayrıcalıklı erişim yönetimi (PAM): Yönetici hesapları sıkı politikalarla kısıtlanır ve oturumları kaydedilir.
- SIEM ve SOC entegrasyonu: Tüm kayıtlar merkezi olarak toplanır, anomaliler 7/24 izlenir ve olaylara hızla müdahale edilir.
Tedarik zinciri güvenliği
Donanım ve yazılım bileşenlerine gömülü arka kapılar, en zor tespit edilen tehditler arasındadır. Bu nedenle güvenilir tedarikçi seçimi, donanım doğrulama süreçleri ve mümkün olduğunca yerli ürün kullanımı kritik önem taşır.
Kesintisizlik: Her Koşulda Çalışan Altyapı
Savunma sistemleri kriz anlarında, yani altyapının en çok zorlandığı zamanlarda, en yüksek performansla çalışmak zorundadır. Bu nedenle kesintisizlik bir hedef değil, tasarımın başlangıç şartıdır.
Tier seviyeleri ve yedeklilik
Uptime Institute’un Tier sınıflandırması, veri merkezlerinin erişilebilirlik düzeyini tanımlamak için yaygın olarak kullanılır. Savunma uygulamalarında en az Tier III, kritik görevlerde ise Tier IV hedeflenir.
| Seviye | Yedeklilik | Hedef erişilebilirlik | Yıllık tahmini kesinti |
|---|---|---|---|
| Tier I | Yedeksiz (N) | %99,671 | ~28,8 saat |
| Tier II | Kısmi yedekli (N+1) | %99,741 | ~22 saat |
| Tier III | Bakım sırasında çalışabilir (N+1) | %99,982 | ~1,6 saat |
| Tier IV | Arızaya dayanıklı (2N veya 2N+1) | %99,995 | ~26 dakika |
Tier IV mimaride enerji ve soğutma yolları tamamen çift ve birbirinden bağımsızdır. Tek bir bileşenin, hatta tüm bir dağıtım yolunun arızası bile sistemi durdurmaz.
Enerji sürekliliği
Kesintisiz enerji, savunma veri merkezlerinin can damarıdır. Tipik bir enerji mimarisi şu katmanlardan oluşur:
- Çift şebeke beslemesi: Farklı trafo merkezlerinden gelen iki bağımsız hat.
- Online çift dönüşümlü UPS sistemleri: Şebeke dalgalanmalarını sıfır geçiş süresiyle karşılayan, modüler ve yedekli yapılar.
- Dizel jeneratörler: Uzun süreli kesintilerde devreye giren, günlerce çalışabilecek yakıt stoğuna sahip üniteler.
- Akıllı enerji dağıtımı: Kabin seviyesinde ölçüm yapan, uzaktan yönetilebilir PDU’lar.
Felaket kurtarma ve coğrafi yedeklilik
Tek bir tesis ne kadar güçlü olursa olsun; deprem, sabotaj veya hedefli saldırı riskine karşı coğrafi olarak ayrık ikincil veri merkezleri şarttır. Aktif-aktif veya aktif-pasif yapılandırmalarla çalışan bu tesisler, belirlenen kurtarma süresi (RTO) ve kurtarma noktası (RPO) hedeflerine göre senkron ya da asenkron replikasyon kullanır. Türkiye gibi deprem riski yüksek bölgelerde sismik izolatörler ve sismik yükseltilmiş döşeme sistemleri de tasarımın ayrılmaz parçasıdır.
Yüksek Performans: Simülasyondan Yapay Zekaya
Savunma Ar-Ge’sinde fiziksel prototip üretmek pahalı ve zaman alıcıdır. Bu nedenle tasarım doğrulamanın büyük bölümü dijital ortamda, yüksek başarımlı hesaplama (HPC) kümelerinde yapılır. Hesaplamalı akışkanlar dinamiği (CFD), sonlu elemanlar analizi, balistik modelleme ve elektromanyetik simülasyonlar binlerce işlemci çekirdeğini günlerce meşgul edebilir.
Son yıllarda yapay zeka bu tabloya yeni bir boyut ekledi. Hedef tanıma, otonom navigasyon, sinyal sınıflandırma ve kestirimci bakım modelleri, büyük GPU kümelerinde eğitilir. Bu iş yükleri altyapıdan şunları talep eder:
- Yüksek kabin yoğunluğu: Geleneksel kabinlerde 5–10 kW olan güç tüketimi, GPU sunucularıyla 40 kW’ın üzerine çıkabilir.
- Düşük gecikmeli ağlar: Sunucular arası iletişim için InfiniBand veya yüksek hızlı Ethernet altyapıları.
- Yüksek bant genişlikli depolama: Paralel dosya sistemleri ve NVMe tabanlı depolama çözümleri.
Soğutma: Performansın görünmeyen ortağı
Yoğunluk arttıkça hava ile soğutma yetersiz kalır. Sıcak/soğuk koridor kapama, sıra içi (in-row) soğutma üniteleri ve kabin kapama panelleri, hava akışını optimize ederek verimliliği artırır. Daha yüksek yoğunluklarda ise doğrudan çipe sıvı soğutma (direct-to-chip) ve daldırmalı soğutma (immersion cooling) teknolojileri devreye girer. Doğru soğutma tasarımı yalnızca donanım ömrünü uzatmaz; enerji verimliliğinin ölçüsü olan PUE (Power Usage Effectiveness) değerini de iyileştirerek işletme maliyetlerini düşürür.
Veri Egemenliği, Yerlilik ve Mevzuat Uyumu
Savunma verisinin hangi ülkede, hangi donanımda ve kimin kontrolünde saklandığı, en az teknik güvenlik kadar önemlidir. Yurt dışı merkezli kamu bulut hizmetleri, yabancı yargı yetkisine tabi olabileceğinden kritik savunma verileri için genellikle tercih edilmez. Bunun yerine ulusal sınırlar içinde konumlanan, yerli işletmeci tarafından yönetilen özel veya hibrit bulut altyapıları öne çıkar.
Türkiye’de savunma sanayii projelerinde veri merkezi tasarımı; Cumhurbaşkanlığı Dijital Dönüşüm Ofisi’nin Bilgi ve İletişim Güvenliği Rehberi, Kişisel Verilerin Korunması Kanunu (KVKK), ISO/IEC 27001 bilgi güvenliği yönetim sistemi ve proje sahibinin tesis güvenlik gereksinimleriyle uyumlu olmalıdır. NATO ile ortak yürütülen projelerde ise ittifakın güvenlik standartları da devreye girer.
Yerli sunucu, ağ cihazı, kripto modülü ve yazılım kullanımı; hem tedarik zinciri risklerini azaltır hem de olası ihracat kısıtlamalarına karşı stratejik bağımsızlık sağlar. Yerlileşme oranı, savunma projelerinde giderek daha belirleyici bir değerlendirme kriteri haline gelmektedir.
Sahaya Uzanan Altyapı: Taktik, Edge ve Modüler Veri Merkezleri
Veri yalnızca merkezde değil, sahada da üretiliyor. Bir sınır karakolundaki sensör ağı, seyir halindeki bir fırkateyn veya ileri harekât üssü, verinin kaynağına yakın işlenmesini gerektirir. Merkezi veri merkezine her veriyi göndermek, bant genişliği ve gecikme açısından çoğu zaman mümkün değildir.
Bu ihtiyaca yanıt veren çözümler üç başlıkta toplanır:
- Taktik veri merkezleri: Askeri standartlara (ör. MIL-STD-810) uygun, darbe, titreşim, toz ve aşırı sıcaklığa dayanıklı, araç veya gemi üzerine monte edilebilen kompakt sistemler.
- Konteyner tipi modüler veri merkezleri: Enerji, soğutma ve güvenlik altyapısı fabrikada entegre edilmiş, haftalar içinde sahaya kurulabilen hazır çözümler.
- Edge bilişim düğümleri: Sensör verisini yerinde işleyerek yalnızca anlamlı sonuçları merkeze ileten, yapay zeka çıkarımı (inference) yapabilen sağlamlaştırılmış (rugged) sunucular.
Merkez, bölgesel ve saha katmanlarının birbirine güvenli biçimde bağlandığı bu hiyerarşik mimari, ağ merkezli harbin dijital temelini oluşturur. Bağlantı kesildiğinde saha düğümlerinin bağımsız çalışmaya devam edebilmesi, bu mimarinin en kritik tasarım ilkelerinden biridir.
Sonuç: Dijital Caydırıcılığın Temeli
Savunma sanayiinde veri merkezleri; güvenlik, kesintisizlik ve yüksek performansı aynı anda sağlaması gereken, hata toleransı en düşük altyapılardır. Katmanlı fiziksel ve siber güvenlik, Tier III–IV seviyesinde yedeklilik, HPC ve yapay zeka iş yüklerine uygun yoğunluk ve soğutma, veri egemenliği ilkesi ile sahaya uzanan edge mimarisi bu altyapının temel bileşenleridir.
Başarılı bir savunma veri merkezi projesi; ihtiyaç analizinden tasarıma, ekipman seçiminden devreye almaya ve işletmeye kadar uçtan uca planlama gerektirir. Bugün doğru kurgulanan dijital altyapı, yarının savunma kabiliyetini ve dolayısıyla ülkenin caydırıcılık gücünü doğrudan belirleyecektir.